
Achtzehn Erweiterungen hatten jahrelang „blitzsauberen" Code, bis ein Versions-Update sie in gefährliche Trojaner verwandelte, ohne dass der Nutzer etwas tun musste. Sicherheitsforscher warnen, dass über 2,3 Millionen Nutzer kompromittiert wurden, aber noch viele andere Erweiterungen lauern.
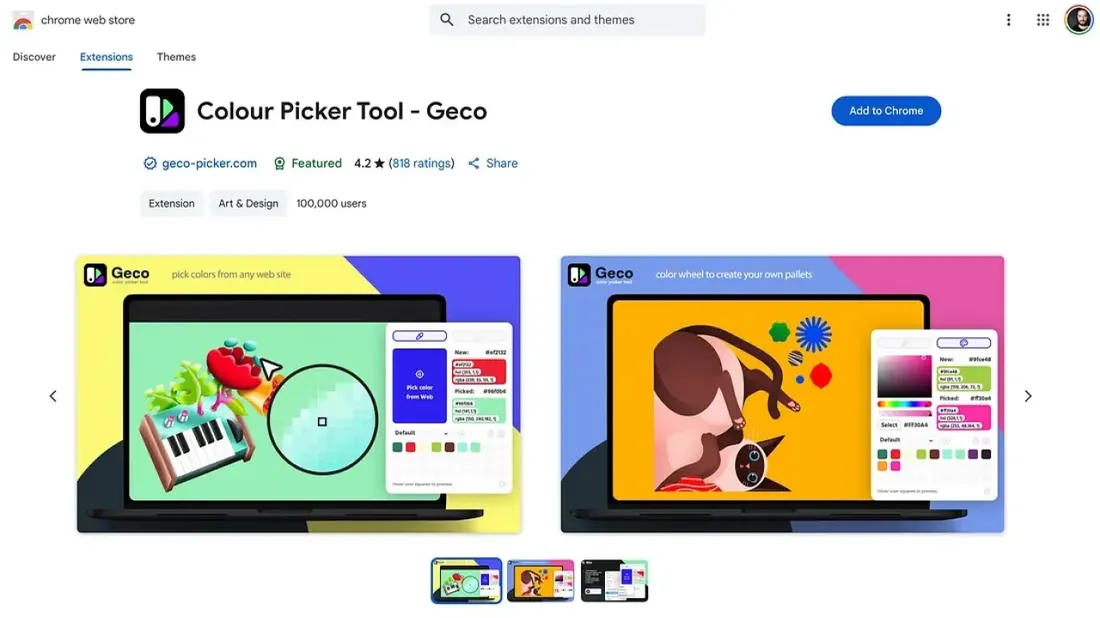
Bevor sie bösartig wurde, trug eine der Erweiterungen ein von Google verifiziertes Abzeichen, hatte über 800 Bewertungen und war im Chrome Web Store prominent platziert.
Forscher von Koi Security warnen, dass auch die Erweiterung „Color Picker, Eyedropper – Geco colorpick" zu den achtzehn gehört, die kürzlich mit gefährlichem Code aktualisiert wurden. „Das ist ein sorgfältig ausgearbeitetes trojanisches Pferd, das genau das liefert, was es verspricht (einen funktionierenden Farbwähler), während es gleichzeitig den Browser kapert, alle besuchten Webseiten verfolgt und eine dauerhafte Steuerungs-Hintertür offenhält" – sagten die Forscher.
Die raffinierte Angriffsserie mit dem Namen RedDirection hat über 2,3 Millionen Chrome- und Edge-Nutzer infiziert und ist damit eine der größten Browser-Hijacking-Operationen.
Keine der betroffenen Erweiterungen war von Anfang an bösartig. Es waren beliebte Produktivitäts- oder Unterhaltungstools, etwa Emoji-Tastaturen, Wettervorhersagen, Videogeschwindigkeitsregler, Lautstärkeverstärker, YouTube-Entsperrer, Dark Themes usw.
„Aufgrund der Update-Verfahren für Browsererweiterungen bei Google und Microsoft wurden diese bösartigen Versionen automatisch und still installiert" – erklärt der Bericht.
„Sie mussten sich nicht auf Phishing oder Social Engineering verlassen. Es waren einfach vertrauenswürdige Erweiterungen, die durch ein stilles Versionsupdate zu Überwachungs-Malware wurden."
Der Angreifer nutzte die Plattformen großer Tech-Unternehmen erfolgreich, um die Schadsoftware breit zu verteilen, während die Prüfprozesse die bösartigen Änderungen nicht herausfilterten.
Was macht dieser Trojaner?
Die Schadsoftware aktiviert sich heimlich bei jedem neuen Seitenbesuch und überwacht im Hintergrund die Aktivität. Ziel der Angreifer ist es, Nutzer auf bösartige Webseiten umzuleiten, die sogar Phishing-Seiten sein können, die die Originalseiten nachahmen.
Die Schadsoftware erfasst die ursprüngliche URL besuchter Seiten, sendet sie mit einer eindeutigen Kennung an einen entfernten, von Angreifern gesteuerten Server, woraufhin der Steuerserver eine Weiterleitungs-URL zurückgibt. Auf Anweisung leitet die kompromittierte Erweiterung den Nutzer automatisch auf die bösartige Seite um, was weiteren Schaden anrichten kann.
Währenddessen tun alle achtzehn betrügerischen Erweiterungen, was sie versprechen: Farben wählen, Videogeschwindigkeit regeln, Lautstärke erhöhen usw. Die Angreifer können diese „Man-in-the-Middle"-Möglichkeit jederzeit nutzen: Erhält der Nutzer etwa eine Zoom-Einladung, können sie ihn zum Download eines gefälschten „kritischen Zoom-Updates" umleiten oder auf eine perfekte Kopie der Bank-Anmeldeseite, um Zugangsdaten abzugreifen.
Jede Erweiterung lief auf anderen Domains, als stünden verschiedene Entwickler dahinter, tatsächlich nutzten aber alle dieselbe zentrale Angriffsinfrastruktur.
Die Forscher von Koi Security fordern die sofortige Entfernung folgender Erweiterungen aus Chrome und Edge:
Chrome:
- Emoji keyboard online – copy&paste your emoji
- Free Weather Forecast
- Video Speed Controller – Video Manager
- Unlock Discord – VPN Proxy to Unblock Discord Anywhere
- Dark Theme – Dark Reader for Chrome
- Volume Max – Ultimate Sound Booster
- Unblock TikTok – Seamless Access with One-Click Proxy
- Unlock YouTube VPN
- Color Picker, Eyedropper – Geco colorpick
- Weather
Edge:
- Unlock TikTok
- Volume Booster – Increase your sound
- Web Sound Equalizer
- Header Value
- Flash Player – games emulator
- Youtube Unblocked
- SearchGPT – ChatGPT for Search Engine
- Unlock Discord
Weitere Schutzmaßnahmen sind das Löschen der Browserdaten, um gespeicherte bösartige Links und Tracking-IDs zu entfernen, ein vollständiger Systemscan zur Aufdeckung weiterer Infektionen sowie die verstärkte Überwachung der Konten auf verdächtige Aktivitäten.
Die Forscher empfehlen allen Nutzern, alle installierten Erweiterungen zu überprüfen und unerwünschte Add-ons zu entfernen. Achten Sie auf verdächtiges Verhalten – auch eine bisher vertrauenswürdige Erweiterung kann an einen anderen Entwickler übergehen und mit einem einzigen Update bösartig werden.
Obwohl die schädlichen Erweiterungen offenbar schon aus den Stores entfernt wurden, sind einige im Bericht aufgeführte, von Angreifern gesteuerte Domains weiterhin aktiv und bewerben bösartige Tools.











