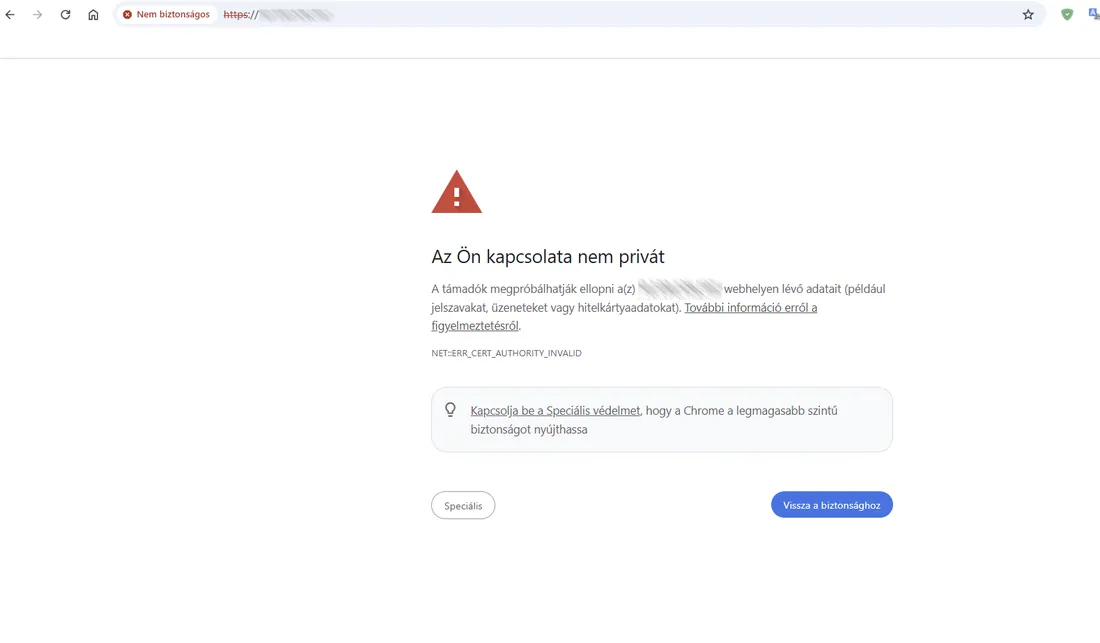
Kritische PHP-Sicherheitslücke: auch magyarorszag.hu ging offline

Wegen zweier kritischer Sicherheitslücken wurde am 21. Oktober ein dringendes Update für PHP veröffentlicht, die Programmiersprache, die einen Großteil der Webseiten weltweit antreibt. Die Angriffe begannen fast sofort, und weltweit mussten Tausende Webseiten vorübergehend abgeschaltet werden – darunter auch das magyarorszag.hu Behördenportal der ungarischen Regierung. Das zeigt, wie groß das Problem ist.
Was ist passiert?
Die PHP-Entwickler kündigten am Dienstag, dem 20. Oktober, ein dringendes Update an, ohne technische Details zu nennen. Die Korrekturen erschienen einen Tag später, am Nachmittag des 21. Oktober. Die beiden Fehler erhielten die Kennungen CVE-2026-109618 und CVE-2026-109619, ihr Schweregrad auf der 10er-Skala 9,2. Manche Experten nennen sie zusammen nur „PHP2Shell".
Die Fehler betreffen grundlegende Teile von PHP, die fast jede Anfrage nutzt, und sie sind ohne Anmeldung aus der Ferne ausnutzbar. Laut Warnung des ungarischen Nationalen Instituts für Cyberabwehr (NKI) sind besonders mod_php Apache-Server mit diesem Modul gefährdet, bei denen eine einzige HTTP-Anfrage den Angriff auslösen kann, noch bevor der eigene Code der Webseite überhaupt läuft.
Wie schnell kamen die Angreifer?
Laut dem CEO von Cloudflare sah man schon 10 Stunden vor der Bekanntgabe Tausende Ausnutzungsversuche, 45 Minuten danach Zehntausende, zwei Stunden später Hunderttausende und inzwischen Millionen. Deshalb beschlossen viele Unternehmen und Behörden – in Ungarn auch der Betreiber von magyarorszag.hu –, den Dienst bis zum Update lieber abzuschalten.
Warum ist das so besorgniserregend?
Schätzungen zufolge laufen über 70 Prozent der Webseiten mit PHP, darunter auch WordPress-Seiten. Laut VirusTotal läuft PHP auf rund 5,1 Millionen aus dem Internet erreichbaren IP-Adressen, davon nutzen mindestens 758.000 eine nicht mehr unterstützte, veraltete Version. Cisco Talos schätzt, dass etwa die Hälfte der betroffenen Systeme auf einer so alten Version läuft – viele davon werden die Korrektur wahrscheinlich nie bekommen.
Die KI fand es – zwei Jahre später
Das Kuriose an der Geschichte: Anzeichen eines der Fehler wurden schon 2024 bemerkt, passiert ist aber nichts. In diesem Jahr brachten KI-basierte Code-Analysewerkzeuge – unter anderem von Anthropic und OpenAI – das Problem wieder ans Licht. Am 11. August meldete ein Forscher den Fehler offiziell, unabhängig von ihm fanden ihn auch OpenAI, Wiz und Trail of Bits. Die Korrektur zog sich hin, weil mögliche Lösungen die Abwärtskompatibilität hätten brechen können und viele externe PHP-Erweiterungen betrafen. Verschlimmert wurde die Lage dadurch, dass ein funktionierendes Demo-Video vorzeitig durchsickerte.
Was ist jetzt zu tun?
- Sofort aktualisieren. Die korrigierten Versionen: 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Ältere Ausgaben sind nicht sicher.
- Wenn Sie ein altes PHP haben (7.4, 8.0 oder 8.1), ist das eine nicht unterstützte Version. Dafür gab es nur eine Notfallkorrektur, daher ist es am besten, so bald wie möglich auf eine unterstützte Version umzusteigen. Laut den PHP-Entwicklern sollten nicht aktualisierte Server mit alter Version eher abgeschaltet werden.
- Fragen Sie Ihren Hosting-Anbieter. Bei Shared Hosting aktualisiert meist der Anbieter PHP – fragen Sie nach, ob das schon geschehen ist, und prüfen Sie in der Hosting-Verwaltung, auf welcher Version Ihre Seite läuft.
- Prüfen Sie die Logs. Wenn Ihre Seite in den letzten Tagen auf nicht aktualisiertem PHP lief, lohnt es sich, Serverlogs und Webseitendateien nach verdächtigen Änderungen zu durchsuchen.
- Aktualisieren Sie auch den Rest. Bei WordPress-Seiten auch den Kern, das Theme und die Plugins – ein Angreifer sucht immer die schwächste Stelle.
Fazit
Selten führt ein einziger Fehler dazu, dass Regierungsportale und Tausende Webseiten gleichzeitig stillstehen. Auch dieser Fall zeigt: Eine Webseite ist kein „fertiges Produkt" – die dahinterliegende Software muss regelmäßig aktualisiert und überwacht werden.
Wenn Sie nicht sicher sind, ob Ihre Webseite auf einer sicheren PHP-Version läuft, oder Hilfe beim Update brauchen, melden Sie sich vertrauensvoll – ich prüfe und bringe es in Ordnung.