
Chrome wird künftig nur noch sichere Webseiten öffnen
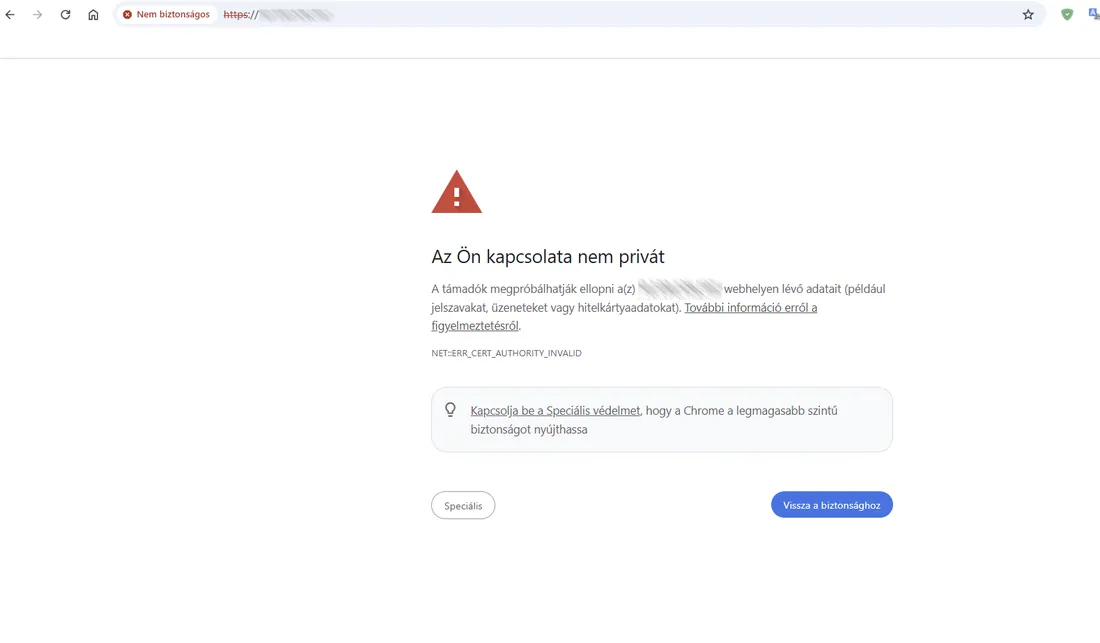
Der Chrome-Browser wird ab nächstem Jahr eine sehr bedeutende Änderung bei sich selbst und damit auch bei der Funktionsweise des größten Teils des Webs einführen – kündigte Google diese Woche an. Demnach wird die Software künftig vorrangig versuchen, Webseiten über HTTPS zu erreichen, und Seiten, die über das „einfache" HTTP-Protokoll ohne Verschlüsselung und Authentifizierung kommunizieren, nicht mehr ohne Weiteres öffnen.
HTTPS (HyperText Transfer Protocol Secure) ist die sichere Variante von HTTP und sorgt für eine verschlüsselte und authentifizierte Verbindung zwischen dem Browser des Nutzers und den Webservern. Dies verhindert, dass Dritte die Daten im Internet durch sogenannte Man-in-the-Middle-Angriffe (MITM) abhören, verändern oder fälschen.
Obwohl die meisten Webseiten HTTPS schon seit vielen Jahren unterstützen, sind manche weiterhin auch über einfaches HTTP erreichbar. Zudem können Angreifer Browsern in bestimmten Fällen vorgaukeln, dass die aufgerufenen Server HTTPS gar nicht unterstützen, und sie so zu HTTP zwingen; den empfangenen Inhalt können sie dann mitlesen oder sogar manipulieren.
Dieses Schlupfloch wird laut der aktuellen Ankündigung jedoch bald geschlossen, denn Chrome wird Webseiten, die nur über HTTP erreichbar sind, schlicht nicht mehr öffnen. Stattdessen zeigt er dem Nutzer eine Warnung an, die auf die unsichere Verbindung und ihre Gefahren hinweist.
Der Nutzer kann den Browser trotzdem zwingen, die Seite zu laden, dies erfordert jedoch einen zusätzlichen Schritt.
In Chrome ließ sich ein ähnliches Verhalten übrigens schon seit fast fünf Jahren über den sogenannten HTTPS-First-Modus aktivieren, doch ab jetzt wird dies zum Standardverhalten des Browsers. In einer ersten Runde können einige Nutzer im April 2026 mit der Änderung rechnen, ab nächstem Herbst wird die Verschärfung dann bei allen Chrome-Nutzern aktiviert.











