
Sind auch Ihnen in den letzten Tagen Profile wie „Meta Busines Suppotrs" begegnet, vielleicht sogar unter Ihren Freunden? Ein etwas raffinierterer Betrug als sonst verbreitet sich – dabei ist es gar nicht so schwer, sich zu schützen
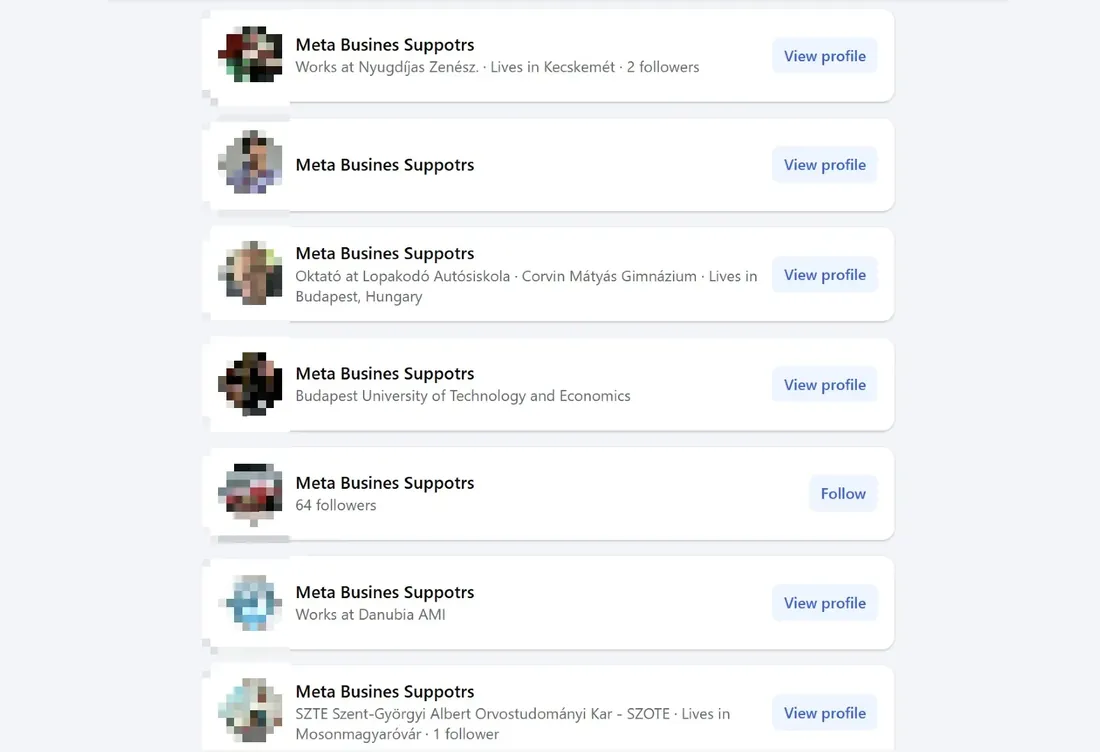
Viele dürften in den letzten Tagen auf Facebook, sogar unter eigenen Bekannten, beobachtet haben, dass sich offiziell klingende, aber oft in schlechter Rechtschreibung gehaltene Profile häufen – einer der verbreitetsten Namen ist Meta Busines Suppotrs.
Sehr wahrscheinlich wurden die Inhaber dieser Konten Opfer eines Scams (Trick, Betrug), der in den letzten Wochen eine neue Stufe erreicht hat: Eine offiziell wirkende E-Mail oder Messenger-Nachricht kommt, scheinbar von Facebook oder dem Mutterkonzern Meta, und warnt meist, der Nutzer müsse wegen eines Regelverstoßes seine Identität bestätigen, sonst werde sein Konto innerhalb von 24 Stunden gesperrt.
Die E-Mail-Version des Betrugs lässt sich am einfachsten abwehren, indem man Absender und Links immer genau prüft. Obwohl – wie die IT-Sicherheits-Bildungsseite Netbiztos betont – auch der Absender gefälscht werden kann, gaben sich die Betrüger laut den kursierenden Nachrichten diese Mühe nicht: Im Screenshot unten nutzten sie eine Fake-Seite, die den Namen eines bekannten Bäckerei-Cafés missbraucht, als Domain der E-Mail-Adresse, und legten darauf nur ein Konto namens security an, dem sie den Namen Facebook gaben.
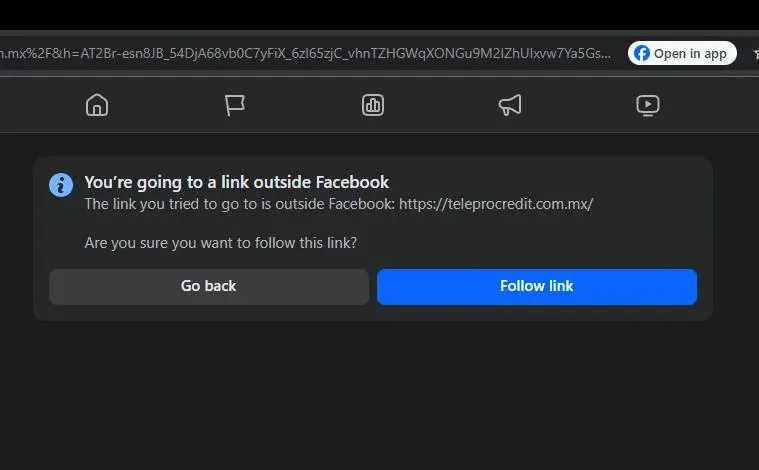
Etwas raffinierter als üblich wirkt die Sache dadurch, dass – wie im Bild zu sehen – hinter dem Button zur Kontoprüfung ein Link liegt, der tatsächlich auf Facebook führt, wenn auch nur für einen Moment. Es ist nämlich Facebooks Weiterleitungsseite; die, die erscheint, wenn man auf der Plattform einen Link anklickt und gefragt wird, ob man Facebook wirklich verlassen will. Die URL beginnt also tatsächlich mit facebook.com, leitet aber sofort auf eine andere, viel verdächtiger benannte Seite weiter.
Dort empfängt einen eine Nachricht, die das Facebook-Design recht geschickt kopiert, passend bedrohlich formuliert. Und klickt man hier auf „Jetzt überprüfen", folgt der eigentlich gefährliche Schritt: Die Seite verlangt die Facebook-Anmeldedaten (E-Mail/Telefonnummer + Passwort), als müsse man sich beim echten Facebook anmelden.
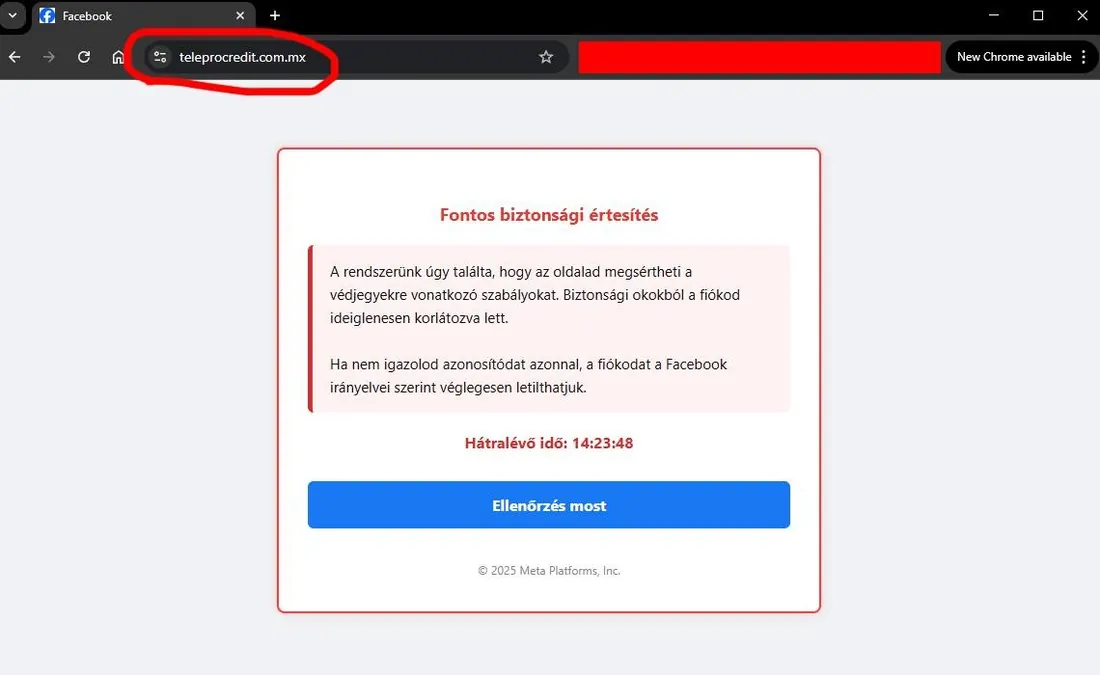
Mit so erbeuteten Konten haben die Betrüger dann noch leichteres Spiel: Sie benennen das Profil einfach von Hans Müller in etwas wie Meta Admin um, und schon stehen ihnen im besten Fall Hunderte Kontakte zur Verfügung, denen sie direkter per Messenger die Nachricht mit der 24-Stunden-Sperrdrohung schicken können – Berichten zufolge sind schon mehrere darauf hereingefallen.
Wenn Sie ein Profil mit einem Namen wie „Meta Busines Suppotrs (Béla Szabó)" sehen, bedeutet das, dass das Konto der Person mit einer der obigen Methoden gehackt wurde, sie es aber rechtzeitig bemerkt und durch Passwortänderung zurückgeholt hat. Da Facebook Namensänderungen aber nur alle 60 Tage erlaubt, müssen sie den Fake-Namen noch zwei Monate ertragen und können nur mit einem Spitznamen in Klammern zeigen, wem das Profil wirklich gehört.
Wessen Seite gehackt wurde, wer sich aber noch anmelden kann, kann Folgendes tun:
- sofort das Passwort ändern,
- die Zwei-Faktor-Authentifizierung einrichten, bei der man jede Anmeldung mit einem zusätzlichen Schritt (etwa SMS-Code) bestätigen muss, dass wirklich der Kontoinhaber sich bei Facebook anmeldet,
- in den Facebook-Einstellungen das Aktivitätenprotokoll suchen und darin den Bereich Sicherheit und Anmeldung, wo man sehen kann, von welcher IP-Adresse, von wo und mit welchem Gerät man sich am Konto angemeldet hat, und unerwünschte Geräte abmelden kann,
- schließlich kann man versuchen, Facebook zu kontaktieren, um zu melden, was passiert ist, und eventuell zu erreichen, dass der Name vor Ablauf der 60 Tage manuell zurückgesetzt wird.
Man kann aber die wirksamste Methode der Vorbeugung nicht oft genug betonen: Bei jeder Nachricht von Unbekannten ist es sehr wichtig, Absender und anklickbare Links genau zu prüfen, vor allem wenn es um die Eingabe eines Passworts geht.











