
Wie kann man ein Passwort knacken?
Je größer die Online-Präsenz der Menschen von Tag zu Tag wird, desto wichtiger wird die Sicherheit unserer persönlichen Daten und Passwörter. Leider hört man immer häufiger von gehackten Datenbanken, durchgesickerten vertraulichen Daten oder Passwörtern (bzw. Passwort-Hashes) und geknackten E-Mail-Passwörtern.
Zum Glück speichern alle seriösen Anbieter Passwörter inzwischen als Hash, der sich viel schwerer echten Passwörtern zuordnen lässt, als wenn sie im Klartext gespeichert wären. Dennoch ist es auch hier besonders wichtig, dass unser Passwort stark ist, denn nur so bietet es Sicherheit und senkt die Wahrscheinlichkeit, dass es geknackt wird.
Um zu verstehen, wie wichtig ein starkes Passwort istund was es genau bedeutet, dass ein Passwort stark ist, lohnt sich ein Blick auf die häufigsten Methoden, Passwörter zu knacken.
Bruteforce
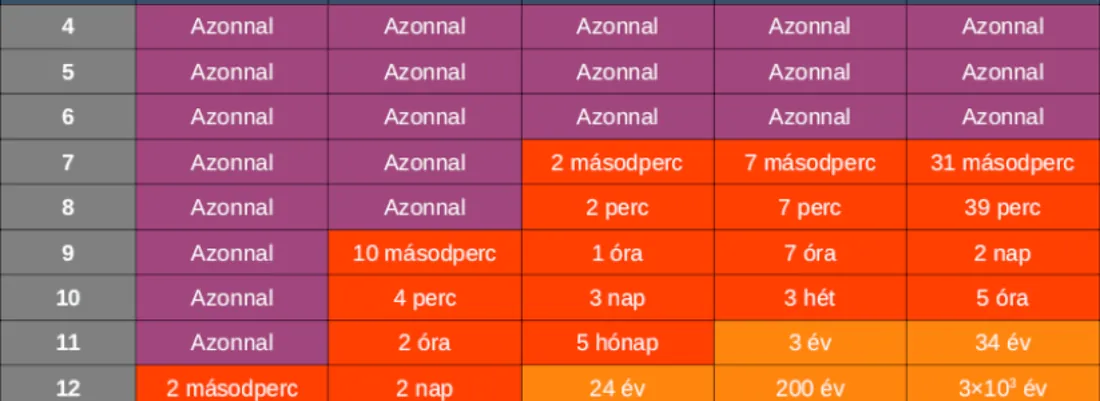
Eine der grundlegendsten und daher meist am wenigsten effizienten Methoden, Passwörter zu knacken, ist der sogenannte Bruteforce, also rohe Gewalt. Diese Methode probiert nacheinander alle möglichen Zeichenkombinationen durch. Betrachtet man nur die Buchstaben des englischen Alphabets, sind das 26 Möglichkeiten pro Zeichen; ein sechsstelliges Passwort nur aus Buchstaben des englischen Alphabets ergibt also insgesamt 308.915.776 mögliche Passwörter. Diese Zahl mag zunächst groß wirken, doch ein heutiger Durchschnittscomputer würde unser Passwort auf diese Weise in etwa 8 Millisekunden knacken. Ein achtstelliges Passwort dieser Art ist in 5 Sekunden geknackt. Enthält es auch eine Zahl, steigt die Zeit bei acht Zeichen auf 1 Minute. Mit Satzzeichen sind es 19 Minuten, und mit Buchstaben mit Akzent springt die Dauer auf 2 Monate. Jedes weitere Zeichen erhöht die Sicherheit exponentiell: Ein neunstelliges Passwort mit Akzentbuchstaben, Satzzeichen und Zahlen zu knacken würde für einen heutigen Durchschnittscomputer schon 21 Jahre dauern. Und verwenden wir in diesem Passwort auch Großbuchstaben, dauert das Knacken per Bruteforce bereits 94 Jahre. (Die hier genannten Statistiken stammen von der Seite https://www.security.org/how-secure-is-my-password/)
Wenn wir uns also gegen diese Methode schützen wollen, lässt sich sagen: Je länger das Passwort und je mehr verschiedene Zeichenarten es enthält, desto sicherer ist es. Bei einem Passwort aus 10 Zeichen mit Klein- und Großbuchstaben, Zahlen, Akzentbuchstaben und Satzzeichen können wir getrost sagen, dass sich Bruteforce nach heutigem Stand der Technik nicht lohnt.
Wie lange braucht ein Hacker, um Ihr Passwort zu knacken?
Wie die beiden Bilder zeigen, hat sich die Technik in 2 Jahren stark entwickelt: Ein 8 Zeichen langes Passwort nur aus Zahlen und Kleinbuchstaben, das 2022 noch in 2 Minuten mit einem Durchschnittscomputer zu knacken war, lässt sich heute dank der Fortschritte der künstlichen Intelligenz 100-mal schneller knacken.
Wörterbuchangriff
Rohe Gewalt ist eigentlich nur bei Passwörtern sinnvoll, die als ausgesprochen schwach gelten. Wenn wir aber genauer darüber nachdenken, müssen wir gar nicht alle möglichen Kombinationen ausprobieren, sondern nur jene, die Menschen als Passwörter angeben würden. Hier kommt die Dictionary Attack, also der Wörterbuchangriff, ins Spiel. Ein Passwort ist leicht zu merken, wenn man es mit etwas verbinden kann, wenn es eine Bedeutung, einen Sinn hat – und so wählen die meisten Menschen auch ihr Passwort. Beschränkt man die möglichen Passwörter auf sinnvolle englische und ungarische Wörter in Klein- und Großschreibung, ist die Zahl immer noch wesentlich kleiner als die oben erwähnte Größenordnung von dreihundert Millionen, und sie durchzuprobieren dauert kaum einen Sekundenbruchteil. Dafür reicht es dem Angreifer, ein passendes „Wörterbuch" zusammenzustellen, und er kann unser Passwort in Sekundenschnelle knacken.
Wie kann man sich trotzdem gegen einen Wörterbuchangriff schützen? Verwenden Sie auch Satzzeichen und Zahlen, und auch mehrere Wörter erschweren dem Angreifer die Arbeit. Am besten verwendet man gar kein sinnvolles Wort als Passwort, was verständlicherweise schwer zu merkende Passwörter mit sich bringt. Helfen können Passwortmanager, über die wir am Ende des Artikels mehr schreiben.
Geknackte Passwortdatenbanken
Erwähnenswert sind auch durchgesickerte und geknackte Passwortdatenbanken, die derzeit ihre Blütezeit erleben. Wie am Anfang des Artikels erwähnt, werden Passwörter bei den meisten Anbietern als Hash gespeichert und sind daher nicht einfach zurückzurechnen; wurde das Passwort aber schon anderswo verwendet oder waren wir bei einem weniger sorgfältigen Anbieter registriert, kann es sein, dass auch unser Passwort durchgesickert ist.
Im Idealfall muss uns der Anbieter dann über den Vorfall informieren und uns auffordern, das Passwort zu ändern. Leider gehen nicht alle Anbieter so sorgfältig vor, aber zum Glück gibt es noch andere Wege herauszufinden, ob eine unserer E-Mail-Adressen von einem früheren Vorfall betroffen ist, zum Beispiel auf folgender Seite:
Und was können wir tun, um Probleme durch geknackte Passwortdatenbanken zu vermeiden? Verwenden Sie auf jeder Seite ein anderes Passwort, und wenn Sie von einem Leck erfahren, ändern Sie die Passwörter, die betroffen sein könnten.
Social hacking
Social Hacking, auch Social Engineering genannt, ist die Methode, bei der das Knacken nicht auf der Systemseite erfolgt. Es ist fast schon ein abgedroschenes Klischee, dass der Mensch das schwächste Glied jedes Systems ist, doch deshalb ist es nicht weniger wahr. Angreifer setzen vor allem auf Gutmütigkeit und Leichtgläubigkeit und geben sich meist als jemand anderes aus, um an ein Passwort oder einen Zugang zu kommen. Das kann zum Beispiel in einem größeren Unternehmen passieren, wenn sich jemand am Telefon als Systemadministrator ausgibt und uns nach dem Passwort fragt oder versucht, andere vertrauliche Informationen zu erlangen.
Was können wir tun, um nicht zum Opfer zu werden? Wenn es um uns selbst geht: Geben Sie Ihr Passwort niemandem! Es gibt keinen Fall, in dem jemand anderes unser persönliches Passwort braucht. Wenn es um unsere Mitarbeiter geht: Scheuen Sie sich nicht, über Sicherheit zu sprechen, informieren Sie sie über Sicherheitsrisiken, und wenn möglich sollte ein zumindest kurzer Teil zur Passwortsicherheit fester Bestandteil der Einarbeitung sein!
Passwortmanager
Aus dem Bisherigen sehen wir, dass wir viele Kriterien erfüllen müssen, um sagen zu können, dass wir im Cyberraum sicher sind. Für jede Seite müssen wir ein anderes starkes Passwort verwenden, aber sie sich zu merken ist keine einfache Aufgabe, und wenn wir eines seltener nutzen, kann das Zurücksetzen viele Unannehmlichkeiten mit sich bringen.
Was können wir also tun, um sicher zu sein, ohne auf Komfort zu verzichten? Die perfekte Lösung kann ein Passwortmanager sein. Dafür genügt es, sich ein starkes Passwort zu merken, und alle Passwörter für die anderen Seiten sind sicher, ohne dass wir uns um das Merken kümmern müssen. Bei Bedarf erzeugt das Programm automatisch starke Passwörter, und für Anmeldungen können wir sogar das automatische Ausfüllen wählen, was die Nutzung noch bequemer macht. Für den Passwortmanager empfiehlt sich die Verwendung der Zwei-Faktor-Authentifizierung, so sind unsere Passwörter noch sicherer.











